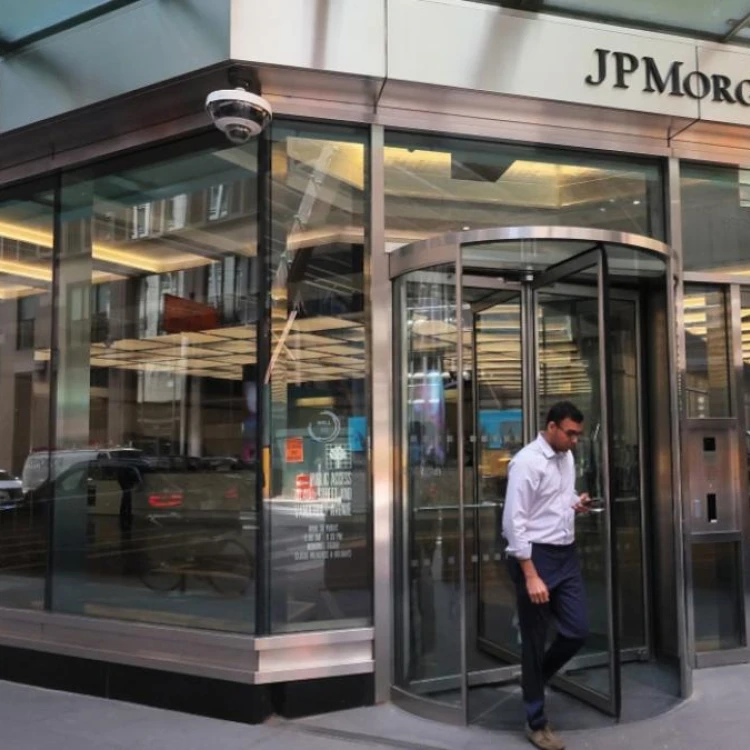
Un proveedor externo de JPMorgan Chase, Visa y Mastercard sufrió un ciberataque el jueves 19 de noviembre. Las empresas aseguran que no se sustrajeron datos financieros, aunque sí pudo quedar expuesta información de marketing como nombres y correos electrónicos.
Un proveedor externo que trabaja para el banco estadounidense #JPMorgan Chase y para las redes de tarjetas #Visa y #Mastercard sufrió un #ciberataque el jueves 19 de noviembre.
La consecuencia, según las tres compañías, es que quedaron al aire algunos datos de clientes, pero no información financiera. Es decir, no se llevaron números de tarjeta, claves ni saldos. Lo que pudo quedar expuesto son datos de marketing, como nombres y direcciones de correo electrónico.
JPMorgan Chase, dueño del banco conocido popularmente como Chase, explicó en la red social X que uno de sus proveedores de servicios fue el objetivo del ataque.
No dio el nombre de esa empresa. Según el banco, los atacantes accedieron a ciertos datos de marketing almacenados por esos proveedores, que podrían incluir nombres y direcciones de correo de algunos clientes.
La entidad insistió en que ninguno de sus servicios se vio afectado y que este incidente no tiene nada que ver con los problemas informáticos que sufrieron sus clientes a principios de esa misma semana.
Para entenderlo sin tecnicismos: un banco o una red de tarjetas contrata a empresas externas para tareas concretas, por ejemplo campañas de publicidad o comunicaciones con clientes.
Esas empresas pueden guardar listas con nombres y correos. Si un pirata entra ahí, no entra necesariamente en la bóveda del banco. Por eso las compañías subrayan que no se ha tocado la parte financiera.
En los últimos días hubo más sustos informáticos. JPMorgan Chase, United Airlines e incluso la Agencia de Seguridad Nacional de #Estados Unidos (NSA) registraron interrupciones en sus sistemas. La noticia original aclara que el ataque al proveedor no está vinculado con esas caídas.
Un grupo de hackers llamado «n0n» se atribuyó el ataque contra el proveedor y publicó documentos que supuestamente respaldan sus afirmaciones, según reveló la firma de #ciberseguridad SOCRadar.
SOCRadar precisó que no ha podido verificar de forma independiente la autenticidad de esas pruebas. Según esa compañía, el grupo surgió en Rusia en septiembre pasado y asegura haber atacado a cerca de 200 empresas en todo el mundo. Conviene tomar con cautela las reivindicaciones de los piratas hasta que se confirmen.

Visa dijo que estaba al tanto de las informaciones y que el incidente estaba relacionado con un proveedor radicado en la región de Asia-Pacífico
Visa dijo que estaba al tanto de las informaciones y que el incidente estaba relacionado con un proveedor radicado en la región de Asia-Pacífico. La empresa fue clara: sus sistemas no estuvieron implicados ni afectados, y ningún dato de pagos, como los números de tarjeta, resultó comprometido.
Mastercard, su principal competidor, señaló que el ataque provocó la exposición de una cantidad limitada de información no financiera relativa a titulares de tarjetas pertenecientes a un programa específico de beneficios.
Añadió que no hubo ningún impacto en la red de pagos de Mastercard ni en la capacidad de los usuarios para utilizar sus tarjetas. Sus equipos, dijo, están trabajando con el proveedor para brindar apoyo a los titulares afectados según sea necesario.
Para ponerlo en contexto: JPMorgan Chase es el banco más grande de Estados Unidos por activos y una entidad con mucha historia. En 2014 ya sufrió una de las mayores brechas de datos bancarios conocidas: entonces se vio afectada información de unos 76 millones de hogares y 7 millones de pequeñas empresas.
Aquel caso sirvió para que la banca estadounidense reforzara controles. Visa y Mastercard, por su parte, no son bancos que emiten tarjetas directamente en todos los casos, sino redes de pago: ponen la infraestructura para que una compra con tarjeta llegue del comercio al banco.
Por eso distinguen entre datos de pago, que son los sensibles, y datos de marketing, que son los que ahora habrían quedado expuestos.
La noticia se publica junto a otra información sobre un ciberataque del 17 de noviembre que afectó a casi 200 sitios web, entre ellos Zoom, IKEA y Air France.
No es el mismo episodio, pero muestra que la presión sobre proveedores externos es constante.
Lo importante para el cliente es esto: si alguien recibe un aviso de Chase, Visa o Mastercard, debe desconfiar de los correos que pidan pinchar enlaces o dar contraseñas.
Las empresas afectadas dicen que no se han sustraído datos financieros. Lo que sí puede ocurrir es que los piratas usen nombres y correos para enviar mensajes falsos con apariencia oficial. Ese es el riesgo práctico de un robo de datos de marketing: no vacían la cuenta por arte de magia, pero pueden intentar engañar al usuario. La recomendación habitual es no contestar a esos mensajes, entrar en la web oficial escribiendo la dirección a mano y comprobar cualquier movimiento sospechoso con el banco.